




Từ khóa thịnh hành “Nông trại điện thoại”: những điểm cần rà soát cho trang thành viên và API
Cụm từ “sumaho nōjō” (Nông trại điện thoại) đã được đề cử giải “Từ mới – Từ thịnh hành của năm 2026” tại Nhật Bản[1]. Đây là hình thức vận hành hàng loạt điện thoại thông minh để tạo ra lượt “thích” và lượt xem giả trên mạng xã hội. Trong năm nay, truyền hình và báo chí Nhật Bản liên tục đưa tin về thực trạng này.
Dù tâm điểm là mạng xã hội, cơ chế tương tự cũng có thể nhắm vào các dịch vụ web của doanh nghiệp như đăng ký thành viên, đăng nhập hay phát phiếu giảm giá. Vì sử dụng thiết bị thật và số điện thoại thật, trang trại điện thoại rất khó bị các biện pháp chống bot truyền thống phân biệt với người dùng thật. Đây là vấn đề mà mọi doanh nghiệp vận hành trang thành viên hoặc API công khai đều cần lưu ý.
Thực trạng Nông trại điện thoại được đưa tin năm 2026
Theo báo chí, một số trường hợp tiêu biểu liên quan đến trang trại điện thoại như sau[2][3][4].
- Chương trình “Hodo Tokushu” của TBS (phát sóng ngày 27/6/2026): Phát sóng màn trình diễn (thực nghiệm) cho thấy một bài đăng chỉ có chữ “test” đạt 1 triệu lượt xem trong 6 phút
- NHK News (ngày 25/7/2026): Một thiếu niên được cho là có liên quan đến nông trại điện thoại cho biết “con số trên mạng xã hội rất dễ tạo ra”
- Báo Asahi Shimbun (tháng 4/2026): Đưa tin một nhóm trong nước tạo ra 8.000 lượt xem mỗi phút
- Europol triệt phá (tháng 10/2025): Triệt phá một cơ sở tại Latvia đứng sau hơn 49 triệu tài khoản giả, thu giữ khoảng 40.000 thẻ SIM được dùng cho lừa đảo phishing và lừa đảo đầu tư
Một số nghiên cứu cho rằng tác động lên dư luận là hạn chế[2]. Tuy nhiên, xét về góc độ lạm dụng dịch vụ web, thiệt hại lại thể hiện bằng những con số cụ thể như chi phí khuyến mãi và phí gửi SMS.
Thiệt hại có thể xảy ra với trang thành viên và API
Khi trang trại điện thoại nhắm vào dịch vụ của doanh nghiệp, mục tiêu chính là cửa ngõ đăng ký và đăng nhập. Không ít trường hợp kẻ tấn công bỏ qua giao diện và gọi trực tiếp API để xử lý hàng loạt.
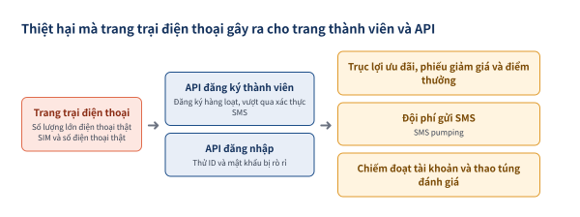
- Trục lợi ưu đãi và điểm thưởng: Tạo hàng loạt tài khoản để nhận ưu đãi đăng ký mới và phiếu giảm giá
- SMS pumping: Kích hoạt gửi SMS xác thực hàng loạt để đội phí gửi tin
- Chiếm đoạt tài khoản: Thử ID và mật khẩu bị rò rỉ từ nơi khác, phân tán qua nhiều thiết bị
- Thao túng đánh giá: Dùng tài khoản giả đăng hàng loạt đánh giá tốt hoặc xấu
Điểm khó của các hình thức này là từng truy cập riêng lẻ đều trông giống một người dùng bình thường.
Vì sao các biện pháp truyền thống bị vượt qua: “thiết bị thật, số thật”
Bot truyền thống chủ yếu là chương trình trên máy chủ truy cập máy móc từ một số địa chỉ IP nhất định, nên giới hạn IP hay CAPTCHA có thể ngăn chặn phần lớn. Ngược lại, trang trại điện thoại sử dụng điện thoại thật và mạng di động, nên thông tin thiết bị lẫn đường truyền đều khó phân biệt với người dùng thông thường, và có thể vượt qua xác thực SMS bằng số điện thoại thật.
Những điểm quý doanh nghiệp cần xem xét
Dựa trên OWASP API Security Top 10[5], chúng tôi tổng hợp các điểm nên kiểm tra đối với trang thành viên và API.
- Xem lại tiền đề “xác thực SMS = chính chủ”: Thiết kế trên tiền đề rằng số điện thoại có thể được chuẩn bị với số lượng lớn
- Kiểm soát số lần và tốc độ: Áp dụng giới hạn tần suất không chỉ theo IP mà còn theo thiết bị, số điện thoại và tài khoản
- Thay đổi mức xác thực theo rủi ro: Yêu cầu xác thực bổ sung như passkey với các truy cập đáng ngờ
- Thiết kế nghiệp vụ “không cho trục lợi”: Chỉ cấp ưu đãi sau khi xác minh danh tính, giới hạn số lần đăng ký từ cùng một thiết bị
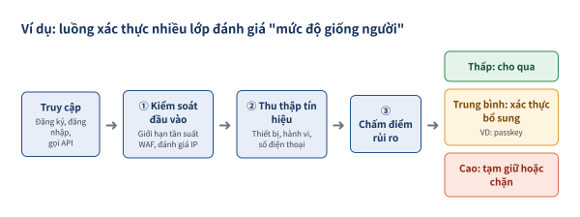
Việc các biện pháp này có hoạt động đúng như thiết kế hay không có thể được kiểm tra qua đánh giá lỗ hổng bảo mật. Xét từ góc độ đối phó trang trại điện thoại, các hạng mục sau đặc biệt liên quan.
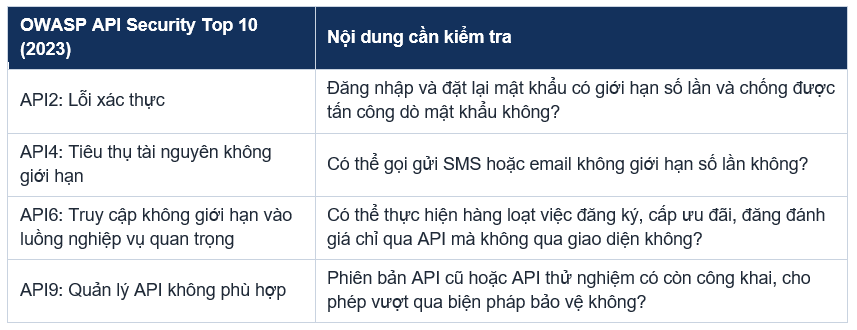
Nhiều hạng mục khó phát hiện chỉ bằng công cụ tự động. Việc kiểm tra bởi kỹ sư hiểu rõ luồng nghiệp vụ là không thể thiếu.
TTV có thể hỗ trợ gì
“Chúng tôi muốn kiểm tra xem trang thành viên và API của mình có chịu được các cuộc tấn công như nông trại điện thoại hay không.” Nếu quý doanh nghiệp đang có suy nghĩ này, TTV sẵn sàng hỗ trợ.
TTV tự vận hành SonarQube (phân tích tĩnh) và OWASP ZAP (kiểm thử động), kết hợp phân loại kết quả bằng AI với rà soát của kỹ sư, cung cấp dịch vụ trọn gói từ đánh giá đến đề xuất phương án khắc phục. Gói Light và Standard không cần cung cấp mã nguồn và có thể bắt đầu bằng bản dùng thử, còn gói Full đánh giá cả mã nguồn.
Các gói đánh giá (3 cấp độ)
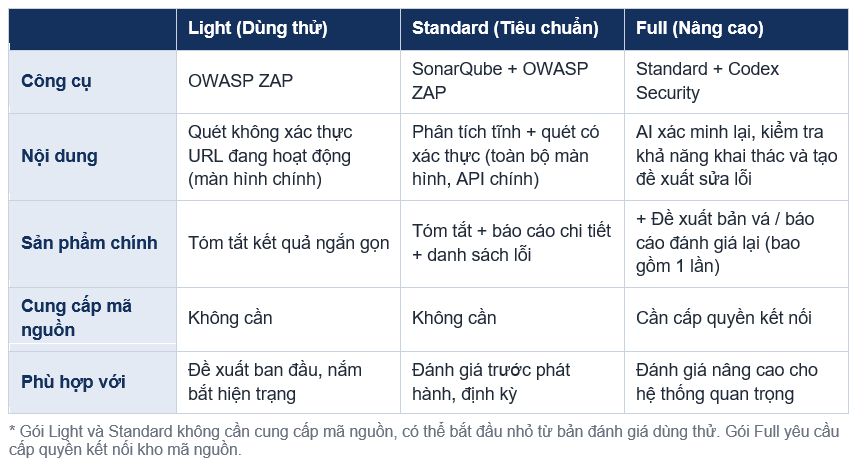
Quý doanh nghiệp có thể bắt đầu với gói Light để nắm bắt tình trạng trang web và API đang vận hành, sau đó nâng cấp khi cần. TTV cũng hỗ trợ buổi báo cáo cho đội phát triển, tích hợp vào CI/CD và đồng hành đến khi hoàn tất khắc phục. Xin vui lòng liên hệ với chúng tôi.
Lời kết
“Nông trại điện thoại” được chú ý như một từ thịnh hành, nhưng bản chất của nó là “lượng lớn truy cập không thể phân biệt với con người”. Không chỉ mạng xã hội, mọi dịch vụ web có đăng ký, đăng nhập hay phát ưu đãi đều có thể trở thành mục tiêu.
Nhân dịp này, quý doanh nghiệp có thể cân nhắc đánh giá lại website hội viên và API của mình.
Tài liệu tham khảo
[5] OWASP, “OWASP API Security Top 10 – 2023”