




流行語になった「スマホ農場」から考える、会員サイトとAPIの見直しポイント
2026年の「新語・流行語大賞」に、「スマホ農場」という言葉がノミネートされました[1]。大量のスマートフォンを並べて動かし、SNSの「いいね」や表示回数を人為的に作り出す仕組みで、今年はテレビや新聞でもその実態が相次いで報じられました。
話題の中心はSNSでしたが、同じ仕組みは会員登録やログイン、クーポン配布といった企業のWebサービスにも向けられます。本物の端末と本物の電話番号を使うスマホ農場は、従来のボット対策では「人間」と見分けにくく、会員サイトや公開APIを運用する企業にとっても無関係ではありません。
2026年に報じられたスマホ農場の実態
報道によると、スマホ農場をめぐる主な事例には次のようなものがあります[2][3][4]。
- TBS「報道特集」(2026年6月27日放送):「テスト」とだけ書いた投稿が、6分で100万回表示される実演を放送
- NHKニュース(2026年7月25日):スマホ農場の関係者とされる10代が「SNSの数字は簡単に作り出せる」と証言
- 朝日新聞の取材(2026年4月):国内の組織が、1分間に8千件の表示回数を作り出していたと報道
- Europolによる摘発(2025年10月):ラトビアで偽アカウント4,900万件超を生んだ拠点を摘発。SIMカード約4万枚を押収し、フィッシングや投資詐欺への悪用が判明
世論への影響については効果が限定的だとする研究もあります[2]。一方で、Webサービスの「不正利用」という観点では、被害は販促費やSMS送信費といった具体的な金額として現れます。
会員サイト・APIで想定される被害
スマホ農場が企業のサービスに向けられると、主に会員登録とログインの入口が狙われます。画面を経由せず、APIを直接呼び出して大量の処理を行うケースも少なくありません。
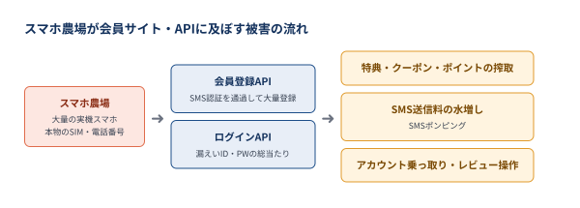
- 特典・ポイントの搾取:新規登録特典やクーポンを目当てに、大量のアカウントを作成
- SMSポンピング:SMS認証の送信を大量に発生させ、送信料を水増し
- アカウント乗っ取り:他所で漏れたID・パスワードを、多数の端末から分散して試行
- 評価・レビュー操作:偽アカウントで高評価・低評価を大量に投稿
いずれも、一件一件は「普通の利用者」に見えるのが厄介な点です。
なぜ従来の対策をすり抜けるのか ― 「本物の端末・本物の番号」
従来のボットはサーバー上のプログラムが特定のIPアドレスから機械的にアクセスするものが中心で、IP制限やCAPTCHA(画像認証)である程度は防げました。しかしスマホ農場は実機と携帯回線を使うため、端末情報も通信経路も一般の利用者と区別がつきにくく、SMS認証も本物の電話番号で通過してしまいます。
自社にとっての論点
OWASPの「API Security Top 10」[5]をもとに、会員サイトとAPIで確認しておきたいポイントをまとめました。
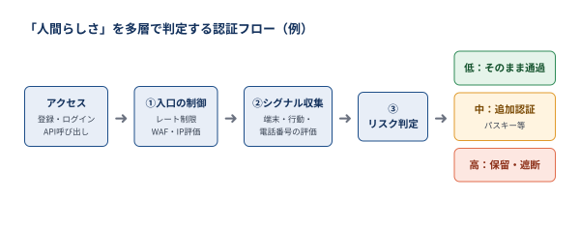
- 「SMS認証=本人」という前提を見直す:電話番号は大量に用意できる前提で設計する
- 回数と速度を制御する:IPだけでなく、端末・電話番号・アカウント単位でもレート制限をかける
- リスクに応じて認証を変える:怪しいアクセスにはパスキーなどの追加認証を求める
- 「得をさせない」業務設計にする:特典の付与を本人確認後にずらす、同一端末からの登録数に上限を設ける
また、こうした対策が実装どおりに機能しているかは、脆弱性診断で確認できます。スマホ農場対策の観点では、特に次の項目が関わります。
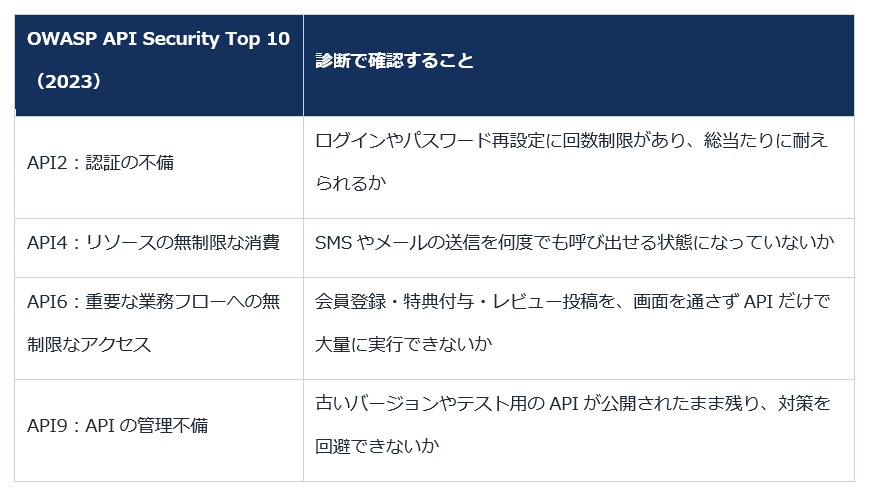
ツールによる自動診断だけでは見つけにくい項目も多く、業務の流れを理解した技術者の目で確認することが欠かせません。
TTVとしてできること
「自社の会員サイトやAPIも、スマホ農場のような攻撃に耐えられるか確認しておきたい」――そうお考えの方もいらっしゃるかもしれません。
TTVでは、SonarQube(静的解析)とOWASP ZAP(動的診断)を自社で運用し、AIによるトリアージと技術者のレビューを組み合わせて、診断から修正方針のご提示までを一貫したサービスとして提供しています。ライト・スタンダードはリポジトリの開示が不要でトライアルから始められ、フルではソースコードまで含めて診断します。
診断メニュー(3段階)
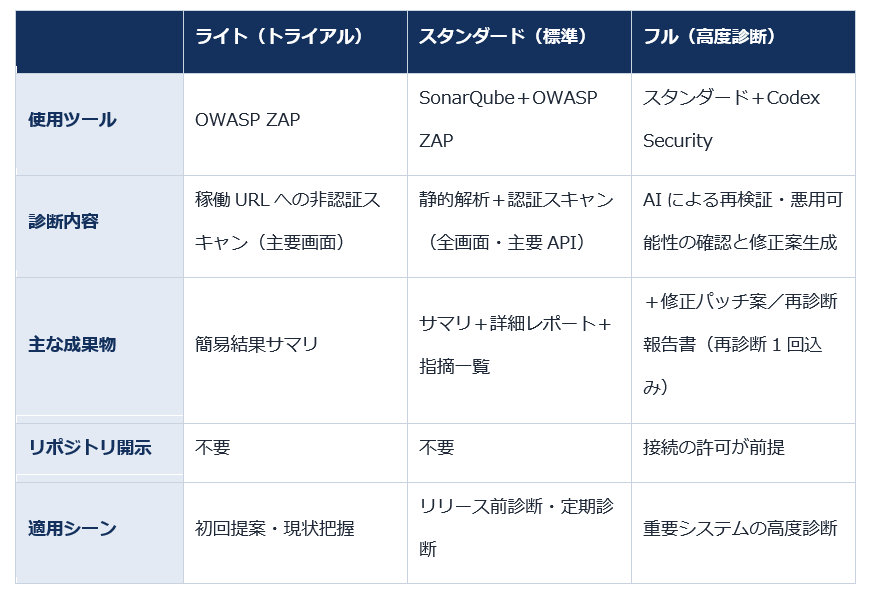
※ ライト・スタンダードはリポジトリ開示が不要で、トライアル診断からスモールスタートできます。フルはリポジトリ接続の許可が前提となります。
まずはライトで公開中のサイトやAPIの状態を把握し、必要に応じて上位メニューへ進めることも可能です。開発チームへの報告会やCI/CDへの組み込みにも対応し、修正完了まで伴走します。お気軽にお問い合わせください。
おわりに
「スマホ農場」は流行語として注目されましたが、その本質は「人間と見分けがつかない大量のアクセス」です。SNSに限らず、会員登録やログイン、特典配布を行うすべてのWebサービスが対象になり得ます。
この機会に、自社の会員サイトとAPIを見直してみてはいかがでしょうか。
参考文献
[1] エレスクール コンパス「流行語大賞2026 ノミネート30語の意味を、わかりやすく」
[2] 現代ビジネス「「スマホ農場」で世論操作は本当か…海外研究が示した「最大の脅威」の正体」(2026年7月15日)
[3] NHKニュース「SNS投稿 いいねや表示回数を水増し…“スマホ農場” 実態は」(2026年7月25日)
[4] hashout「スマホ農場の実態と国内外の事例」(朝日新聞・Europolの報道を紹介)
[5] OWASP「OWASP API Security Top 10 – 2023」