




― 2026年秋の不正アクセス事案と、Webアプリ脆弱性対応のこれから。
2026年9月下旬から10月にかけて、国内の企業から「不正アクセスによる個人情報漏えいのおそれ」という発表が続きました。わずか10日間で10社を超える企業が、情報漏えいやシステム障害を公表しています[3]。10月7日には個人情報保護委員会が、翌8日にはJPCERT/CCが相次いで注意喚起を出しました[1][2]。
本記事では、一連の事案から見えてきた攻撃の傾向と、Webアプリケーションを運営する企業が確認しておきたいポイントを整理します。
2026年秋に公表された主な事案
報道や各社の公表によると、主な事案には次のようなものがあります[3][4]。
- カーシェアサービス事業者:Webシステムへの不正アクセスにより、本人確認書類の画像を含む数百万件規模の個人情報が流出した可能性
- 小売チェーン:アプリ・オンラインストアへの不正アクセスにより、100万人分を超える規模の会員情報が流出した可能性
- 鉄道事業者:ポイント会員サービスへの不正アクセスにより、メールアドレスなど数万件規模の情報が流出した可能性
いずれも、一般利用者向けのWebサービスやアプリ、その裏側のサーバーが対象となった事案です。各社とも現在、調査・対応を進めています。
JPCERT/CCが示した攻撃の傾向
JPCERT/CCは注意喚起の中で、一連の被害につながった攻撃を次の4つの類型に整理しています[1]。
- 既知の脆弱性の探索:さまざまなソフトウェアの既知の脆弱性や設定不備を探し、攻撃を試みるもの
- API経由での不正な操作:スマホアプリを解析し、画面からは呼び出せない内部APIを操作して権限変更などを行うもの
- BIツールの脆弱性の悪用:BIツール「Metabase」のSQLインジェクションの脆弱性を突くもの
- Webシェルの設置:公開Webサーバーを経由して、遠隔操作用のプログラムを設置するもの
共通するのは、インターネットに公開されたWebアプリ、API、管理画面が入口になっている点です。利用者向けのサービスだけでなく、BIツールや従業員向けの管理システムも被害に遭っていると指摘されています[1]。IPAの「情報セキュリティ10大脅威 2026」でも、「システムの脆弱性を悪用した攻撃」が組織向けの4位に挙げられています[5]。
法律の観点 ― 「1件でも報告」
改正個人情報保護法(2022年4月施行)により、不正アクセスなど「不正の目的」によるおそれがある漏えいは、件数にかかわらず個人情報保護委員会への報告と本人への通知が必要です[6]。万一の際には調査や本人対応などの手続きが必要になるため、事前に脆弱性を把握しておくことが、お客様と自社双方の負担を抑えることにつながります。
自社にとっての論点
JPCERT/CCの推奨対策をもとに、確認しておきたいポイントをまとめました[1]。
- 公開中のWebサイト・アプリに、既知の脆弱性や設定不備が残っていないか
- APIにエンドポイントごとのアクセス制御がかかり、トークンが最小権限になっているか
- 管理画面やBIツールが、不要にインターネットへ公開されていないか
- 保存期間を過ぎた不要な個人データを保持し続けていないか
脆弱性診断が「リリース時の一度きり」になっていたり、指摘が多く優先順位を付けにくかったりするケースも少なくありません。「一度きりの検査」から「継続的に回せる仕組み」へ、できるところから移行していくことが有効です。
TTVとしてできること
「自社の公開サイトやAPIも一度確認しておきたい」――そうお考えの方もいらっしゃるかもしれません。
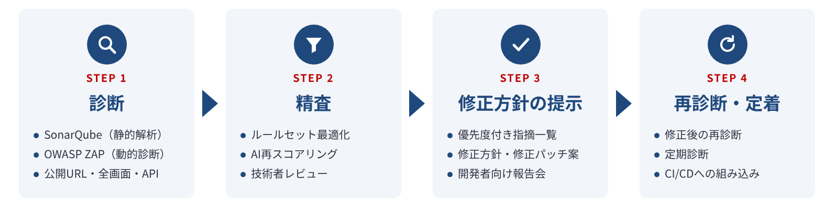
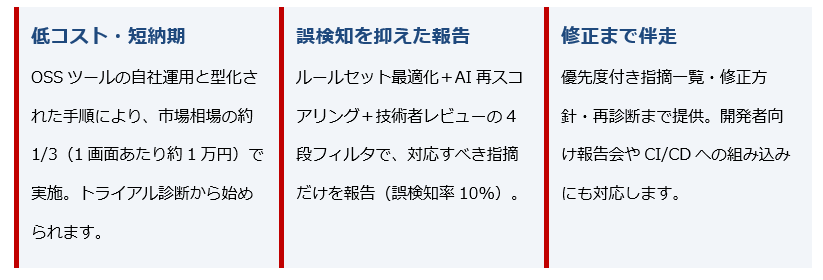
TTVでは、SonarQube(静的解析)とOWASP ZAP(動的診断)を自社で運用し、AIトリアージと技術者レビューを組み合わせて、「診断 → 精査 → 修正方針の提示」までを型化したWebアプリ脆弱性診断サービスを提供しています。
診断メニュー(3段階)
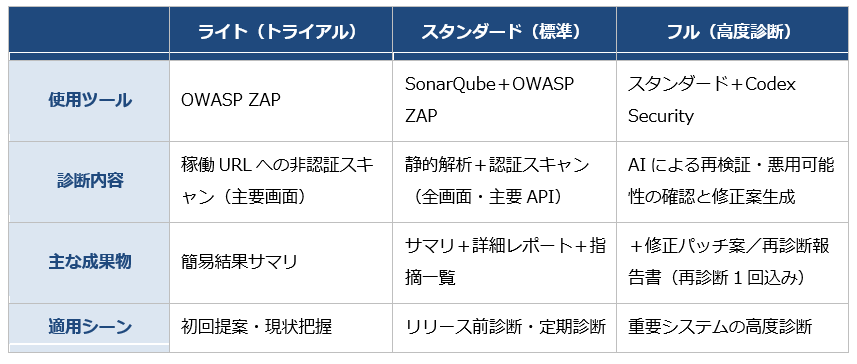
※ ライト・スタンダードはリポジトリ開示が不要なため、トライアル診断からのスモールスタートが可能です。フルはリポジトリ接続の許可が前提となります。
まずはライト(トライアル)で公開中のサイトの現状を把握し、必要に応じてスタンダードやフルへと段階的に進めることができます。開発チームへの報告会やCI/CDへの組み込みにも対応し、修正完了まで伴走します。お気軽にご相談ください。
おわりに
2026年秋の一連の事案は、公開されたWebアプリやAPIを継続的に点検することの大切さをあらためて示しました。
この機会に、自社のWebアプリケーションとAPIの状態を一度見直してみてはいかがでしょうか。
参考文献
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030、2026年10月8日)
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
- EnterpriseZine「10日間のうちに国内有名企業10社超で情報漏洩・障害・サイバー攻撃被害」(2026年9月29日)
- 「情報漏えいはどこで起きたのか、2026年9〜10月の67件一覧」(2026年10月)
- 情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」